El 21 de octubre de 2026, los equipos de PHP y Node.js publicaron parches de seguridad de forma coordinada. Al mismo tiempo, el proyecto Apache Tomcat cerró un conjunto de vulnerabilidades que afectan aplicaciones Java. La coincidencia no es casualidad: la divulgación coordinada entre proyectos open source es cada vez más común cuando los investigadores encuentran problemas en múltiples stacks.
Si tu infraestructura corre cualquiera de estas tecnologías, y la mayoría de los proyectos web modernos usa al menos una de ellas, hay actualizaciones que aplicar antes de que aparezcan exploits públicos estables.
A continuación, un resumen técnico de cada vulnerabilidad con la información que necesitas para evaluar el impacto en tu entorno y decidir qué priorizar.
PHP: dos RCE críticos sin autenticación (CVE-2026-109618 y CVE-2026-109619)
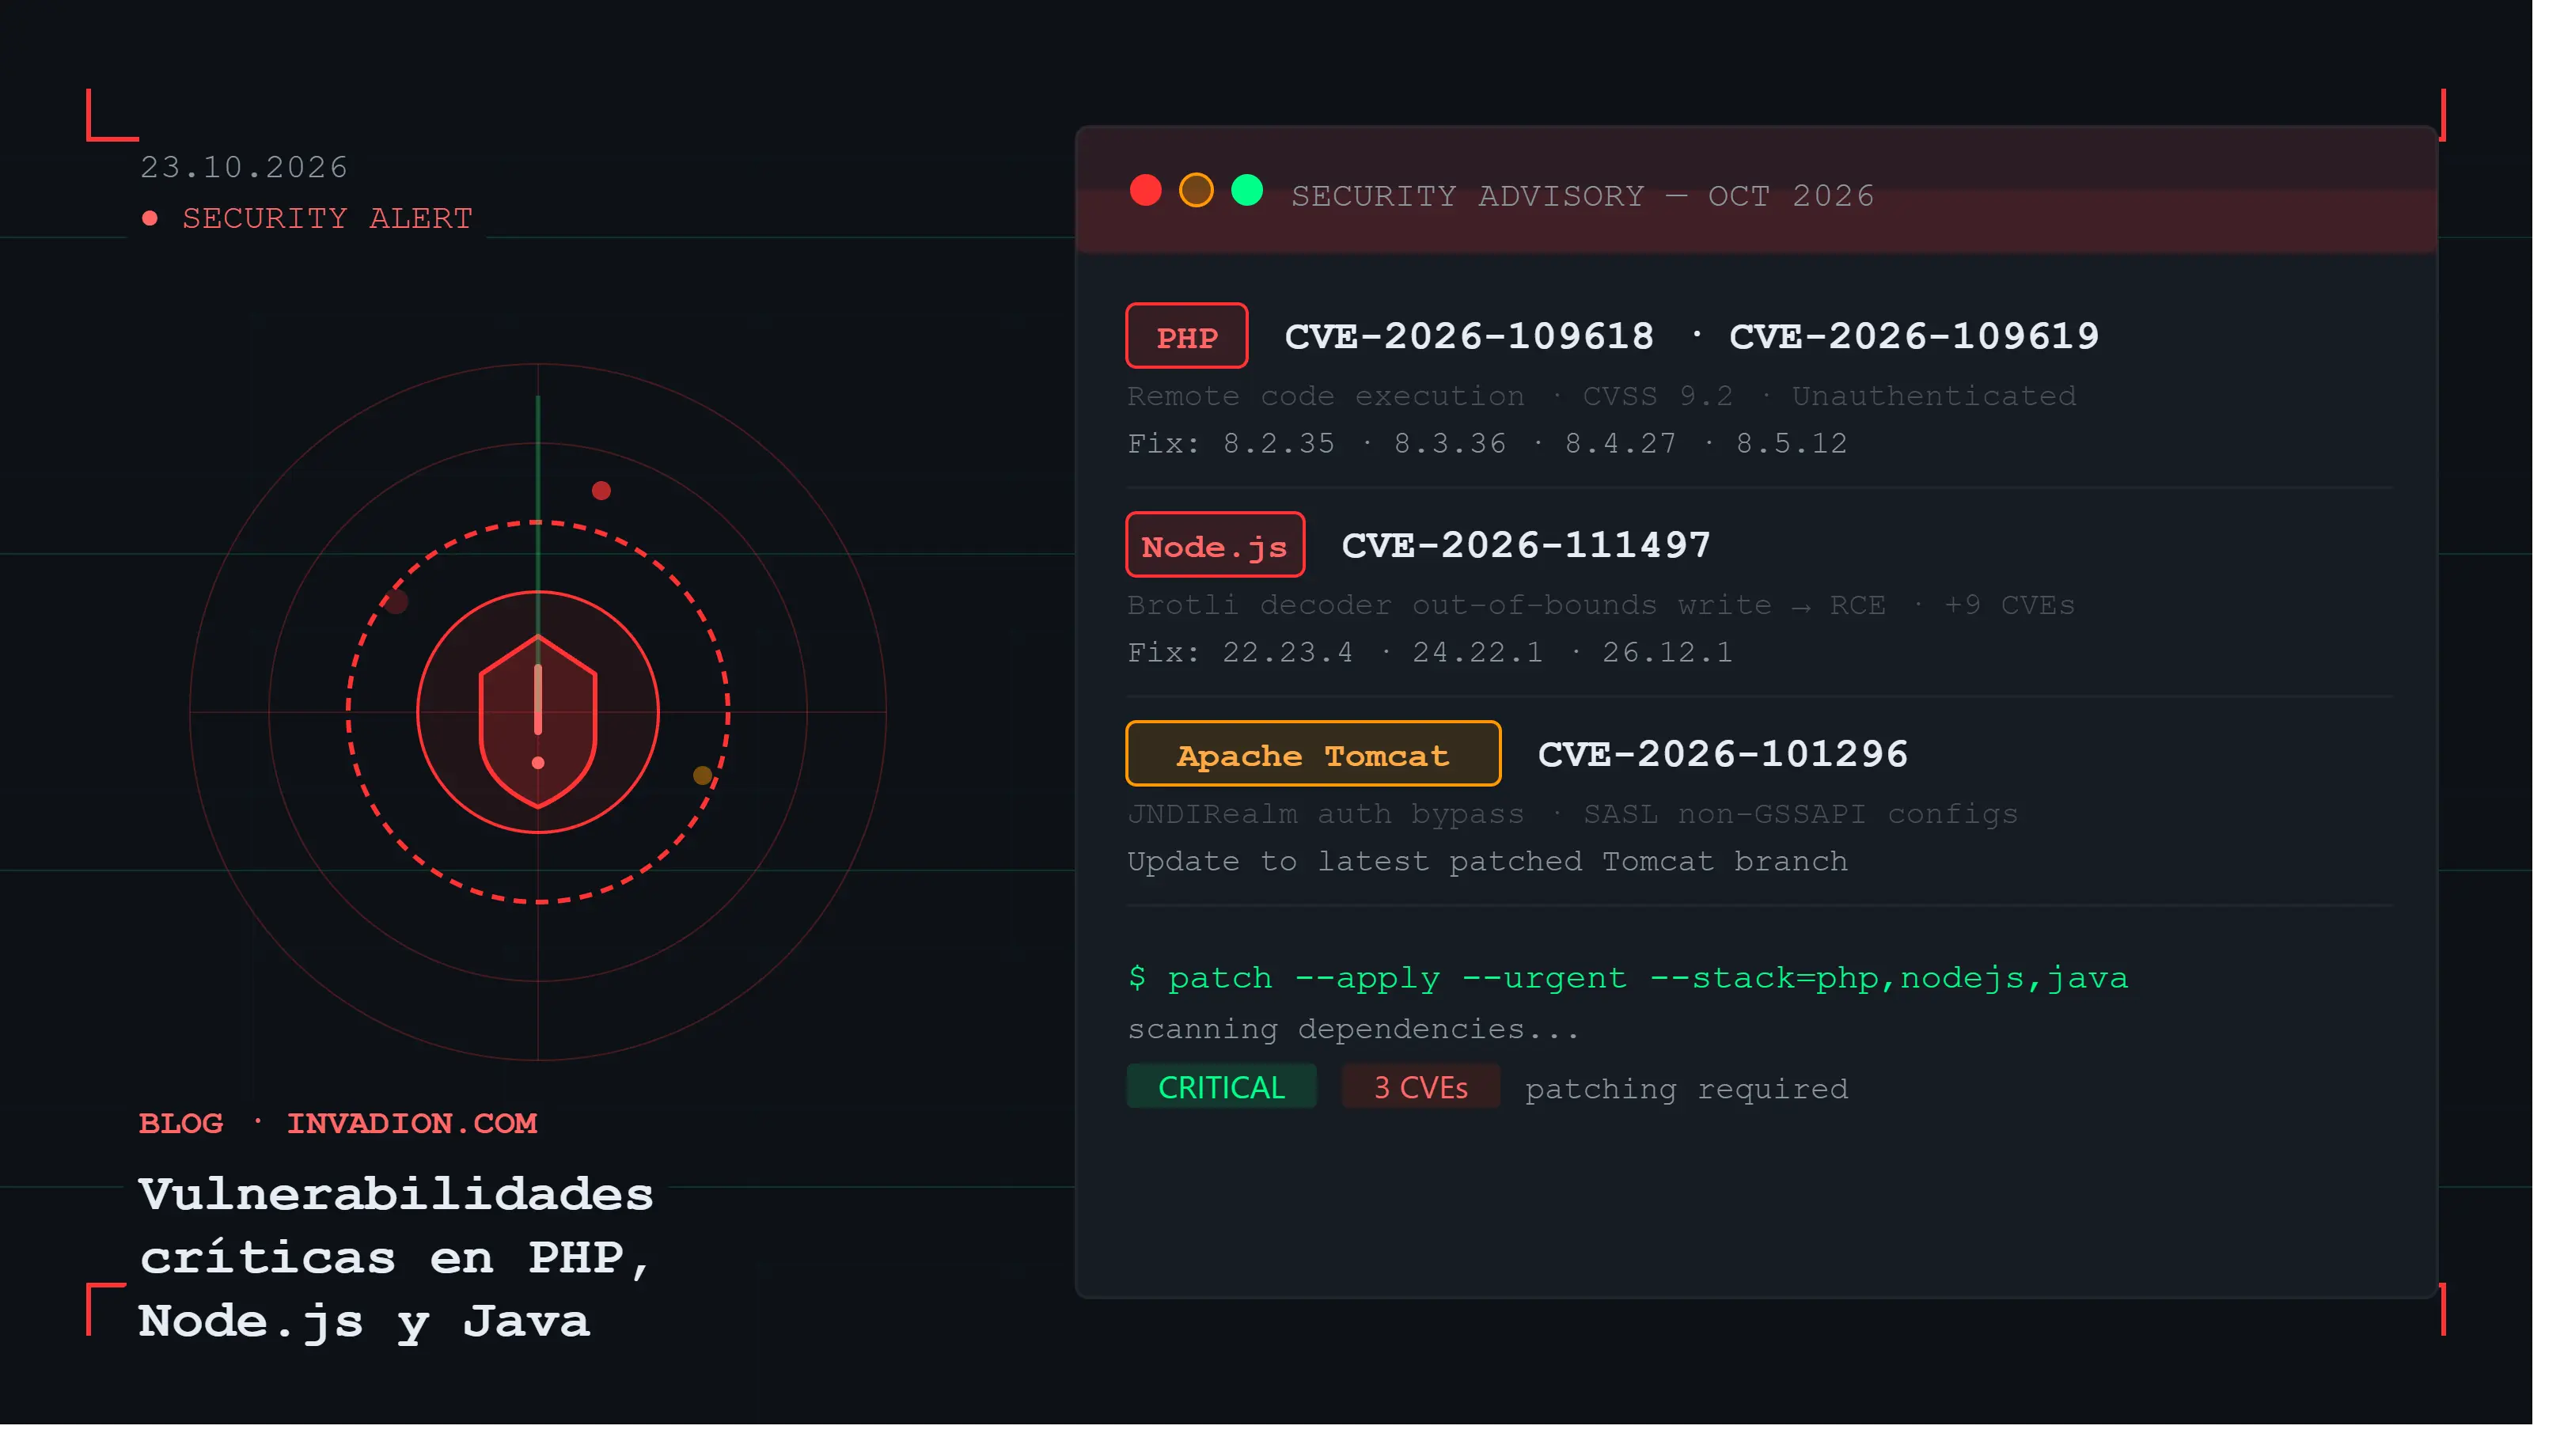
PHP publicó el 21 de octubre parches para dos vulnerabilidades calificadas con CVSS 9.2, la escala más alta posible en la práctica para código de servidor. Ambas permiten ejecución remota de código (RCE) sin necesidad de autenticación previa.
¿Qué falla exactamente?
CVE-2026-109618 involucra corrupción de memoria durante el manejo de condiciones de out-of-memory (OOM). Cuando el servidor PHP no puede alocar memoria en un momento específico del ciclo de una petición, el error handling interno deja accesible una región de memoria que ya fue liberada. Un atacante puede forzar esa condición y aprovechar la ventana de acceso.
CVE-2026-109619 es un use-after-free en el estado interno que PHP mantiene entre peticiones bajo ciertos modos de ejecución (particularmente en FPM). La referencia a un objeto liberado puede ser redirigida con datos controlados por el atacante para ejecutar código arbitrario.
¿A quién afecta?
Cualquier servidor con PHP expuesto a internet. No se requiere una aplicación vulnerable específica: el fallo está en el núcleo del intérprete. Si el servidor acepta peticiones HTTP y corre PHP, es un objetivo potencial.
Versiones con el parche
Las versiones corregidas son 8.5.12, 8.4.27, 8.3.36 y 8.2.35. PHP 8.1 llegó a su fin de vida en diciembre de 2024 y no recibe actualizaciones de seguridad upstream. Si tu servidor corre 8.1, la única opción es migrar a una rama soportada.
Un servidor con PHP desactualizado y expuesto a internet es un riesgo inmediato, no potencial. RCE sin autenticación significa que cualquier petición HTTP maliciosa puede comprometer el sistema.
Node.js: Brotli RCE y diez CVEs en un solo release (CVE-2026-111497)
El 21 de octubre el equipo de Node.js publicó actualizaciones de seguridad para todas las ramas en soporte activo, cubriendo diez vulnerabilidades. La más grave es CVE-2026-111497, un out-of-bounds write en el decodificador Brotli integrado en Node.js.
¿Qué falla exactamente?
Brotli es el algoritmo de compresión que Node.js usa (junto con gzip y deflate) para servir y procesar contenido comprimido. El decodificador nativo tiene un fallo de escritura fuera de los límites del buffer cuando recibe ciertos datos de entrada malformados. En condiciones controladas, ese fallo puede derivar en ejecución de código en el proceso Node.js.
Además del Brotli RCE, el release cubre problemas de validación de hostname en TLS, manejo incorrecto de nombres DNS con caracteres especiales, y otras cuatro vulnerabilidades de severidad media. El conjunto completo es el mayor en un solo release de Node.js en los últimos dos años.
¿A quién afecta?
Servidores Node.js que procesen solicitudes HTTP comprimidas con Brotli desde orígenes no confiables. Esto incluye APIs públicas, proxies y cualquier servidor que descomprima cuerpos de petición antes de procesarlos. La validación TLS afecta conexiones HTTPS outbound hacia endpoints externos.
Versiones con el parche
Las ramas activas actualizadas son Node.js 26.12.1, 24.22.1 y 22.23.4. Si usas Node.js 20 o anterior, esas ramas ya no reciben actualizaciones de seguridad: la migración es la única solución.
Al momento de publicar este artículo no hay explotación confirmada en producción, pero existe un proof of concept funcional contra imágenes Docker oficiales de Node.js 24.22.0. La ventana para actualizar antes de que los exploits se automaticen es corta.
Java / Apache Tomcat: bypass de autenticación en JNDIRealm (CVE-2026-101296)
Apache Tomcat publicó un lote de ocho correcciones de seguridad esta semana. La más relevante es CVE-2026-101296, que afecta al componente JNDIRealm, el módulo que Tomcat usa para autenticar usuarios contra un directorio LDAP.
¿Qué falla exactamente?
Cuando JNDIRealm está configurado con mecanismos SASL distintos de GSSAPI (por ejemplo, DIGEST-MD5 o PLAIN con directorio LDAP), la validación de credenciales tiene un fallo que acepta contraseñas incorrectas bajo ciertas condiciones de secuencia. Un atacante con conocimiento del username puede autenticarse sin la contraseña correcta.
¿A quién afecta?
Aplicaciones Java desplegadas en Tomcat que usen JNDIRealm para autenticación. Si tu aplicación usa autenticación propia (base de datos, JWT, OAuth) y no depende de la integración LDAP de Tomcat, esta vulnerabilidad no te afecta directamente. El impacto es crítico para sistemas enterprise que integran Tomcat con Active Directory o OpenLDAP a través de esta configuración.
Acción
Actualizar Apache Tomcat a la última versión de la rama que uses. Si JNDIRealm no es parte de tu configuración, puedes verificarlo en tu server.xml o context.xml, si no aparece explícitamente configurado, no está activo.
Lista de acción: qué revisar hoy
Las tres vulnerabilidades son independientes entre sí, pero el momento de divulgación simultánea hace que esta semana sea una de las más activas en parches de los últimos meses. Estos son los pasos concretos:
- PHP: ejecuta
php -ven todos tus servidores y compara contra las versiones corregidas (8.2.35+, 8.3.36+, 8.4.27+, 8.5.12+). Si usas un hosting administrado, verifica si tu proveedor ya aplicó el parche o abre un ticket para solicitarlo. - Node.js: ejecuta
node -ven cada entorno (desarrollo, staging, producción). Actualiza a 22.23.4, 24.22.1 o 26.12.1 según la rama. Si usas Docker, actualiza la imagen base y rebuild. - Tomcat / Java: revisa si
JNDIRealmestá en tu configuración. Si lo está, actualiza Tomcat a la versión parcheada. Si no, monitorea el advisory oficial para las otras siete correcciones del batch. - Dependencias indirectas: verifica si alguna de tus librerías de terceros empaqueta versiones de estas tecnologías. Por ejemplo, algunas distribuciones de PHP vienen embebidas en contenedores que actualizar requiere rebuild explícito.
- Monitoreo activo: si no tienes un proceso de seguimiento de CVEs para tu stack, este es un buen momento para configurar alertas en el NVD (National Vulnerability Database) o en los feeds de seguridad de cada proyecto.
El patrón detrás de la semana
Lo que ocurrió esta semana no es inusual, pero sí es ilustrativo de algo que muchos equipos de desarrollo subestiman: las vulnerabilidades críticas no aparecen con un aviso previo. Aparecen el martes por la mañana, y para el jueves ya hay pruebas de concepto circulando en foros especializados.
La distancia entre "vulnerabilidad publicada" y "explotación activa en producción" se ha comprimido en los últimos años. En 2022, el tiempo promedio entre divulgación y primer exploit in-the-wild era de 12 días. Hoy es inferior a 5 en vulnerabilidades con CVSS por encima de 9.
Eso pone una presión considerable sobre los equipos que no tienen procesos formales de gestión de parches. En un entorno donde el stack tecnológico es PHP, Node.js o Java (que juntos cubren la mayoría de las aplicaciones web productivas del mundo), semanas como esta son inevitables y recurrentes.
Si tu equipo no tiene capacidad para responder a este tipo de divulgaciones de forma rápida, o si no sabes exactamente qué versiones corren en tu infraestructura, en Invadion podemos ayudarte con una auditoría técnica de seguridad que mapea tu superficie de exposición y define un plan de gestión de vulnerabilidades. El objetivo no es el cumplimiento en papel: es que sepas exactamente qué tienes y qué riesgo estás corriendo.
Las actualizaciones de esta semana son urgentes. Pero el problema de fondo es estructural: sin visibilidad sobre tu stack y sin un proceso para responder, la próxima semana como esta tendrá el mismo impacto.